师资库首页
数字化、AI人工智能

安全随行,无忧办公——网络信息安全管理

互联网快速发展至今,已经引发了一场人类文明进步的深刻变革。尤其随着大数据的蓬勃兴起及其市场应用的日益成熟,在当前国际竞争格局日益激烈的情况下,网络及其承载信息甚至已经成为一个国家非常关键的政治资源,在

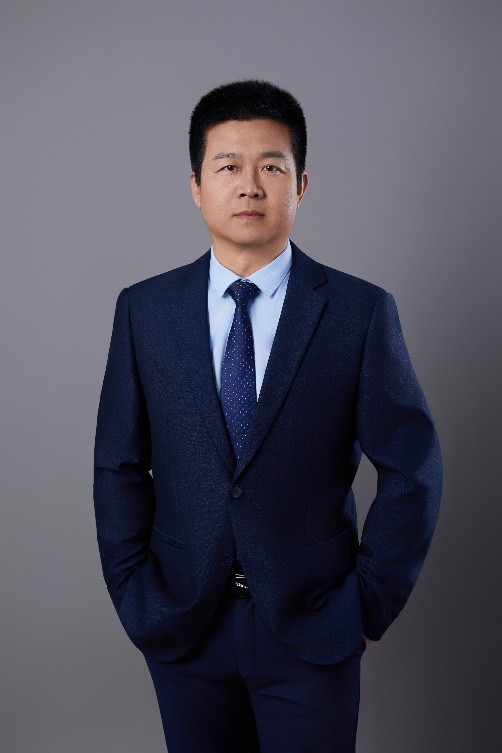
王亚彬
授课讲师
王亚彬
金融行业数字化转型与网络信息安全专家
讲师详细介绍 →

课程背景BACKGROUND

互联网快速发展至今,已经引发了一场人类文明进步的深刻变革。尤其随着大数据的蓬勃兴起及其市场应用的日益成熟,在当前国际竞争格局日益激烈的情况下,网络及其承载信息甚至已经成为一个国家非常关键的政治资源,在更加快速地成为国家实力的新象征。

然而,网络技术的双刃剑效应正随应用深化而持续显现。从2017年肆虐全球的“永恒之蓝”蠕虫病毒——利用Windows系统漏洞在五个小时内攻陷150多个国家的高校、企业及政府专网,导致数亿美元的数据损失;到近年愈演愈烈的智能攻击形态,黑客借助人工智能和大模型技术不断迭代攻击手段,精准突破传统安全防线。《2024年上半年数据泄露风险态势报告》显示,仅金融行业上半年数据泄露事件就达8400起,接近2023年全年总量;Statista统计数据则揭示,全球65%的金融机构在2024年遭遇勒索软件攻击,网络安全威胁正从技术层面的局部风险演变为影响社会运行的系统性挑战。

本次课程设计将带您进入网络信息世界,充分认识当前网络安全领域的真实现状,从掌握网络基础信息安全入手,提升您在包含个人信息、企业内网防护和数据安全各个领域的网络安全专业性,助力您打造在网络安全管理的专业能力。

课程安排ARRANGEMENT

课程时长
2天,6小时/天
适用对象
网络信息安全工程师、业务部门数据分析人员、风控部门业务人员、数据工程师或决策类模型开发人员、CDO等
授课方式
知识点讲授、分组讨论、应用场景、案例分析、热点研讨、现场模拟练习、攻防演练讲解等

课程收益BENEFITS

1. 强化安全意识与责任关联:了解信息安全建设的紧迫性和企业网络安全与个人工作的紧密关系,明确在日常工作中的信息安全责任,增强对数据防泄漏的重要性的认识。
2. 掌握数据安全与发展平衡:深入理解数据安全与数字经济发展的法律联系,学习如何在保障数据安全的同时促进企业数字化转型和发展,掌握构建数据安全与发展平衡的策略。
3. 理清安全架构设计与治理流程:熟悉企业内网防护模型的设计原则和实现方法,全面认知企业数据安全治理的全流程及其价值,包括数据分类分级、风险评估及应急响应等关键环节。
4. 实践基础安全工具与攻防演练:掌握使用典型的信息安全诊断与排查工具,了解网络安全攻防演练的基本流程和社会意义,提升应对实际网络安全挑战的能力,确保企业的数字资产安全。
5. 探索隐私计算的应用价值:认识隐私计算在信息安全领域的核心应用价值,了解其如何在保证数据隐私的前提下,实现数据的有效利用和共享,为企业提供创新的数据保护解决方案。

课程大纲OUTLINE

  • 一、网络安全概述
  • 1. 网络安全的重要性
  • 2. 信息安全建设六大目标
  • 3. 信息安全的主要威胁分类
  • 4. 信息安全的主要攻击手段
  • 案例:从“永恒之蓝”到近年来出现的大模型网络攻击安全威胁事件说起
  • 二、信息安全防护体系的构成
  • 1. 物理安全高可用性
  • 2. 访问安全和负载均衡
  • 3. 系统安全加固
  • 4. 应用安全防护
  • 案例:某股份制银行单地双机房高可用+外网人员访问权限+容器化部署+应用系统数据库集群配置说明信息安全防护体系构成要素
  • 三、数据安全防护的三个维度
  • 1. 存量业务系统数据防护
  • 2. 交易信息和过程加密
  • 3. 敏感数据防泄漏
  • 案例:2016年“徐玉玉”事件,彻底引爆公众对个人数据安全的关注,加快个人信息保护法出台落地
  • 四、数据安全的标准
  • 1. 网络安全法律
  • 2. 等级保护2.0
  • 3. 数据安全法草案
  • 4. 个人信息保护法律草案
  • 5. 共享数据安全技术要求
  • 举例:强化政策监管:2021年起《数据安全法》等法规密集出台,数据安全进入强监管时代;2023年国家数据局成立,统筹数据安全与要素市场建设;2025年国家数据集团挂牌,推动安全与发展的制度创新。
  • 五、数据安全管理的三要素
  • 1. 数据采集
  • 2. 数据存储
  • 3. 数据加工
  • 工具:统一的大数据管理平台
  • 一、信息安全管理架构
  • 1. 等保安全框架
  • 2. 安全管理体系
  • 3. 安全运维管理
  • 架构设计目标:通过安全等级保护体系2.0,建立“一个中心、三重防护、三个体系”的安全保障体系。
  • 二、信息安全运营架构
  • 1. 风险管控
  • 2. 安全运维
  • 3. 监控分析
  • 案例:中国移动北京分公司建立安全信息与事件管理系统,建立企业安全运营中心SOC,实现集风险管控、安全运维、事件预警于一体的一站式安全运营平台。
  • 三、信息安全技术架构
  • 1. 安全通信网络
  • 2. 安全区域边界
  • 3. 安全计算环境
  • 4. 安全管理中心
  • 举例:IPSEC VPN——北京市政交通一卡通应用场景
  • 举例:DLP数据防泄漏事件——保障内网数据安全
  • 技术模型:SDP零信任(Zero Trust)新一代网络安全模型
  • 一、数据安全治理的必要性
  • 1. 数据泄漏问题依然严重
  • 2. 大数据时代数据安全三要点
  • 1)防窃取/防破坏
  • 2)防滥用
  • 3)防误用
  • 举例:近5年数据安全泄漏事件持续发生
  • 二、大数据安全治理的两大模型
  • 1. DSG评估模型
  • 2. 数据安全能力成熟度DSMM模型
  • 三、大数据安全治理的基本思路
  • 1. 熟悉数据安全法规
  • 2. 遵循安全治理原则
  • 3. 应用安全治理方法
  • 4. 明确安全治理关键目标
  • 行业实践:地方《数据交易安全评估指南》,推动数据安全交易跨省跨行业进行
  • 一、红蓝对抗演练介绍
  • 1. 基础准备工作
  • 1)TCP/IP协议栈介绍
  • 2)常用工具准备
  • a网络扫描嗅探工具:meltego(MAC)、NMAP、IP Scanner
  • b数据收集和分析平台:Splunk、IDS/IPS工具
  • c网络抓包分析工具:WireShark等类似工具,因操作系统不同,对应工具也有差异
  • 3)常用命令演练
  • 2. 三个阶段
  • 1)准备阶段
  • a确定演练目标
  • b组建多方团队(主要是攻防团队)
  • c环境准备
  • d真实环境中演练活动合法合规性介绍
  • 2)实施阶段
  • a攻击(扫描、渗透)
  • b防御
  • c协作
  • 3)总结复盘阶段
  • a过程复盘
  • b结果文档交付
  • c后续优化方案
  • 二、DDoS防御体系介绍
  • 1. DDOS攻击过程
  • 2. DDOS防御策略
  • 示例:公安部组织的护网行动,组建全国范围内真实网络目标的攻防实战
  • 一、隐私计算技术的路线
  • 1. 安全多方计算(MPC)
  • 2. 联邦学习(FL)
  • 3. 可信执行环境(TEE)
  • 二、隐私计算技术的应用场景
  • 1. 营销风控
  • 2. 广告投放
  • 三、安全多方计算(MPC)技术原理
  • 示例:通过经典的“百万富翁问题”进行解释,把复杂问题具象化
  • 四、联邦学习
  • 1. 联邦学习分类
  • 1)横向联邦学习
  • 2)纵向联邦学习
  • 2. 应用场景
  • 1)金融反欺诈
  • 2)优劣势分析
  • 场景:以金融行业为例说明联邦学习的真实应用效果
  • 案例:某大行隐私计算应用实践,如信用卡业务中,隐私计算联合建模与传统决策类模型开发应用的主要技术差异和数据安全要求满足情况。
  • 课程总结
  • 1. 重点内容回顾
  • 2. 课后任务跟进,推荐书籍
  • 1)《SQL注入攻击与防御(第2版)》
  • 2)《APT攻击:高级持续性威胁分析》
  • 3)《恶意软件分析与逆向工程》
  • 4)《隐私计算实战:基于FATE和Rosetta》
  • 5)《可信执行环境(TEE)设计与实践》
  • 3. 企业信息安全建设前景展望

预约王亚彬老师讲授《安全随行,无忧办公——网络信息安全管理》

专业团队为您对接讲师档期与报价

王亚彬老师其他主讲课程

同一套实战方法论

微信
扫码添加

添加罗老师微信

联系我们

感谢您对优师堂的关注,请致电或加微信联系我们

联系电话/微信:13590361178 联系人:罗老师

罗老师微信二维码

微信扫码,快速咨询